Analisi delle minacce
Falso ChatGPT, trojan vero: tre punti in cui Fency interviene
Un annuncio di ricerca, una falsa GPT personalizzata e un «dominio di backup» su Google Sites portavano le persone a incollare un comando che installava un remote access trojan. Fency sarebbe intervenuto tre volte.
Riccardo Brigatti ·
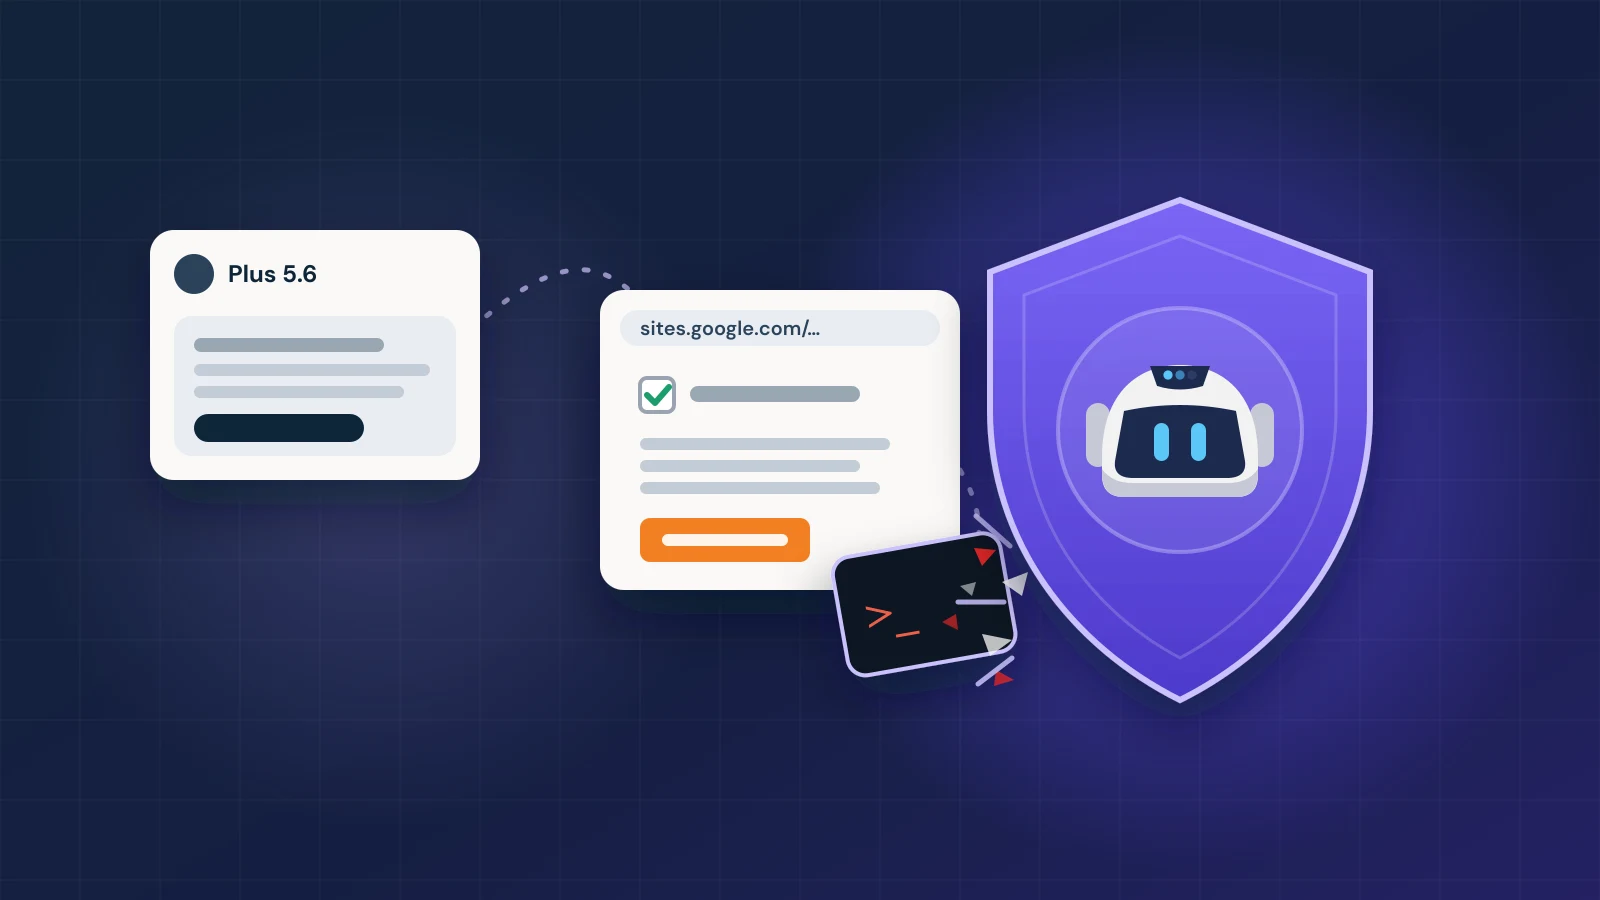
Qualcuno cerca “chatgpt”. Il primo risultato è sponsorizzato e apre una pagina reale su chatgpt.com: una chat chiamata “Plus 5.6”, costruita per sembrare un modello di ChatGPT. Qualunque cosa si scriva, risponde sempre con lo stesso avviso: il servizio ha una disponibilità limitata sul dominio principale, quindi bisogna continuare sul dominio di backup.
Il dominio di backup è una pagina su Google Sites. Mostra un controllo di umanità, con i marchi di ChatGPT e Cloudflare, e chiede di copiare un comando e incollarlo nel Terminale. Chi lo ha fatto si è ritrovato con un remote access trojan sul computer.
La campagna è stata documentata dalla società di sicurezza Huntress, il cui team ha risposto ad almeno 40 incidenti collegati. La loro analisi copre ogni fase del malware. Qui lo guardiamo dall’altra parte: i tre momenti, tutti nel browser, in cui l’attacco dipendeva dalla persona, e dove Fency sarebbe intervenuto.
L’attacco, passo dopo passo
L’annuncio. Le vittime cercavano “chatgpt” e cliccavano un risultato sponsorizzato. Portava a una Custom GPT su chatgpt.com, un indirizzo reale di un servizio reale. Chiunque può pubblicare una Custom GPT; questa si chiamava “Plus 5.6” ed era presentata come creata da un “community builder”.
La GPT falsa. Ogni messaggio riceveva la stessa risposta, un “Avviso sulla disponibilità del servizio”: il servizio “sta riscontrando una disponibilità limitata sul dominio principale”, quindi gli utenti dovevano passare a Plus oppure “continuare a usare il servizio tramite il nostro dominio di backup”.
La pagina su Google Sites. Il dominio di backup era una pagina su sites.google.com, presentata come controllo di umanità di Cloudflare. L’istruzione: copiare un comando e incollarlo nel Terminale. Questa tecnica si chiama ClickFix: la vittima esegue il codice dell’attaccante con le proprie mani.
Il comando. Incollato ed eseguito, avviava PowerShell con la policy di esecuzione disattivata, scaricava uno script da un server indicato solo con un numero IP, scritto in forma decimale perché non sembrasse un indirizzo, ed eseguiva lo script.
L’installer. Lo script installava in silenzio un MSI che si presentava come “Advanced Printer Configuration Reader”, nascosto nell’elenco dei programmi installati. Avviava un programma legittimo firmato Canon, che caricava una libreria manomessa. La fase successiva era nascosta dentro un file audio che all’inizio sembra una vera registrazione.
Il trojan. Il payload finale è un remote access trojan: desktop remoto, fotocamera, microfono e audio di sistema, supporto per 17 browser, un gestore di file e la capacità di scaricare ed eseguire altro malware. Si imposta per avviarsi con Windows in due modi diversi, e uno script ricrea entrambe le voci se vengono cancellate. In almeno un caso, Microsoft Defender ha messo in quarantena l’installer, ma solo dopo che era già stato eseguito.
La catena dell'attacco: un risultato di ricerca sponsorizzato per “chatgpt” porta a una falsa Custom GPT chiamata “Plus 5.6” su chatgpt.com, che rimanda a un “dominio di backup” su Google Sites. Fency avrebbe avvisato la persona al clic sul risultato sponsorizzato. Lì, un falso CAPTCHA chiede di incollare un comando nel Terminale; il comando installa un MSI che usa un programma firmato in modo legittimo per caricare un remote access trojan. Fency avrebbe avvisato di nuovo nella pagina di Google Sites, e bloccato il comando negli appunti, così gli ultimi due passaggi non avvengono mai.
Perché funziona
Ogni passaggio prende in prestito la fiducia di un nome che le persone conoscono.
- L’annuncio arriva da un motore di ricerca e porta a chatgpt.com.
- La GPT è ospitata dalla stessa OpenAI. Il suo nome, “Plus 5.6”, sembra quello di un modello ChatGPT.
- Il dominio di backup è su sites.google.com. I filtri che giudicano un link dal dominio vedono Google.
- Il controllo sembra quello di Cloudflare, una pagina che le persone incontrano ogni giorno e superano senza pensarci.
- Il programma che carica il malware ha una firma valida di un produttore noto.
Nessuno degli elementi di questo elenco è un dominio sospetto. Ciò che tradisce l’attacco è quello che le pagine chiedono alle persone di fare.
Dove interviene Fency, la prima volta: il risultato sponsorizzato
L’attacco inizia con un annuncio. I risultati sponsorizzati compaiono in cima alla pagina perché qualcuno li ha pagati, e chiunque può pagare: gli attaccanti comprano annunci per i nomi più cercati, e l’annuncio può puntare a un indirizzo perfettamente reale, come in questo caso.
Ogni volta che qualcuno clicca un risultato sponsorizzato su Google o Bing, Fency lo avvisa automaticamente che si tratta di un annuncio e che potrebbe essere un risultato pericoloso, così la persona arriva alla pagina successiva già in guardia.
 Fency
Una ricostruzione in un browser stilizzato. Una ricerca per “chatgpt” mostra in cima un risultato sponsorizzato, “ChatGPT Plus 5.6: prova il nuovo modello”, sopra i risultati normali. La persona lo clicca. L'icona di Fency si accende; Fency arriva accanto al browser e mostra la sua card: hai cliccato un risultato sponsorizzato; è in cima perché qualcuno l'ha pagato, e chi l'ha pagato potrebbe essere un attaccante, anche se il link sembra giusto; gli annunci possono essere pericolosi, quindi fai attenzione a ciò che ti chiedono le pagine successive.
Dove interviene Fency, la seconda volta: la pagina su Google Sites
Google Sites permette a chiunque di creare una pagina sotto sites.google.com. L’indirizzo porta il nome di Google, ma il contenuto è quello che l’autore ci ha messo. Per questo gli attaccanti lo usano: il dominio è affidabile, la pagina no.
Fency segnala sempre sites.google.com. Quando una pagina si apre lì, lo dice alla persona con parole semplici: quello che sta per vedere non è realizzato da Google, è la pagina di un terzo, e le sue istruzioni meritano la stessa cautela di quelle di uno sconosciuto.
Una ricostruzione in un browser stilizzato. Una Custom GPT chiamata “Plus 5.6”, di un community builder, risponde con un “Avviso sulla disponibilità del servizio” e un pulsante per continuare sul “dominio di backup”. Il clic apre una pagina su sites[.]google[.]com che avvia un falso controllo di umanità. L'icona di Fency si accende; Fency arriva accanto al browser e mostra la sua card: questa pagina non è stata creata da Google; l'indirizzo dice sites.google.com ma il contenuto è di un terzo; chiunque può pubblicare una pagina su Google Sites, quindi non seguire le sue istruzioni.
In questo attacco, l’avviso arriva proprio nel momento in cui conta: subito dopo il link al “dominio di backup”, prima che il falso controllo chieda qualunque cosa.
Dove interviene Fency, la terza volta: gli appunti
ClickFix ha bisogno di una sola cosa per funzionare: un comando che passi dalla pagina agli appunti della persona, e dagli appunti al Terminale.
Fency controlla proprio quel passaggio. Intercetta ciò che le pagine web scrivono negli appunti, quindi vede il comando nel momento in cui la pagina prova a copiarlo. Riconosce i comandi che non dovrebbero mai arrivare da una pagina web, come PowerShell avviato con le protezioni disattivate per scaricare ed eseguire uno script, e li blocca prima che raggiungano gli appunti. Poi spiega cosa è successo: questo non è un controllo, è un comando, e nessuna verifica reale chiede di incollare qualcosa nel Terminale.
Una ricostruzione in un browser stilizzato. Sulla pagina di Google Sites, un falso controllo chiede alla persona di aprire il Terminale, incollare un comando e premere Invio, con un pulsante “Copia comando”. Quando la pagina prova a scrivere il comando negli appunti, Fency lo intercetta: non viene copiato nulla. La card di Fency spiega che non è un controllo ma un comando, che avvierebbe PowerShell, salterebbe le sue policy di sicurezza, scaricherebbe uno script da un indirizzo IP nudo ed eseguirebbe; nessuna verifica reale ti chiede di incollare qualcosa nel Terminale. Stato finale: niente da incollare, nessun remote access trojan.
Senza nulla negli appunti, non c’è nulla da incollare. L’installer non viene mai eseguito, il trojan non arriva mai.
Tre occasioni, tutte prima che qualcosa venga eseguito
Guardate dove sono intervenute le difese in questa storia. L’antivirus che ha messo in quarantena l’installer ha fatto il suo lavoro, ma dopo che l’installer era già stato eseguito. Il rilevamento sul computer inizia quando qualcosa è già sul computer.
Tutti e tre i momenti di Fency arrivano prima, quando l’attacco è ancora solo una pagina web: all’annuncio che lo avvia, alla pagina che non è quello che il suo indirizzo lascia credere, e al comando che tenta di consegnare. I primi due mettono la persona in guardia; il terzo ferma l’attacco anche se la persona non lo è.
E poiché Fency spiega ogni volta cosa ha visto, il prossimo falso controllo sarà più facile da riconoscere, con o senza Fency.
Indicatori di compromissione
Per chi difende i sistemi e vuole controllare i propri log. I valori sono “defanged”: non visitateli.
| Tipo | Valore |
|---|---|
| Custom GPT | hxxps://chatgpt[.]com/g/g-6ab6ba039440819185ed491740b11cf8-plus-5-6 |
| Pagina su Google Sites | hxxps://sites[.]google[.]com/view/antibot172881 |
| Pagina su Google Sites | hxxps://sites[.]google[.]com/view/antibot381122/ |
| Dominio | gptverification[.]com |
| Server del payload | 96.62.224[.]81 (scritto anche in decimale come 1614733393) |
| Server collegato | 45.140.205[.]28 |
| MSI | ISOSimple.msi · SHA-256 6761aad48a3f987238994d92bca97e4b8550e0150607bd67b47b1b6366a371fc |
| DLL malevola | rdCore.dll · SHA-256 b77575413c0f97eaf31e4a44c884c1ecdc0049ec89916ceb0bf3aaaedc0442fe |
| Archivio cifrato | monitor.raw · SHA-256 e614b7d5a7a363fb1b355a87e2e8d9e8a05bbbca08f2cee3d606bdb5015ac53b |
| Percorso di installazione | %LOCALAPPDATA%\Programs\Advanced Printer Configuration Reader\ |
| Persistenza | Valore Run e attività pianificata chiamata Canon Configuration Reader (una seconda ondata usava Stardock DeElevation Tool) |
I programmi firmati abusati in questo caso sono legittimi e non andrebbero bloccati in blocco; l’analisi di Huntress contiene l’elenco completo degli indicatori.
Guardatelo nel vostro browser
Questo attacco non ha mai sfruttato una vulnerabilità. Serviva una ricerca, una pagina credibile e un solo incolla. Prenota una demo e vi mostreremo Fency che avvisa su un risultato sponsorizzato e su una pagina di Google Sites, e che blocca un comando ClickFix, nel vostro browser.