Caso di studio
Il falso PDF che era un installer: come Fency lo ha fermato
La casella di posta di un'azienda, compromessa, ha inviato un falso link di SharePoint. Il «PDF» era un installer di accesso remoto. Ogni difesa diceva OK, fino al download.
Riccardo Brigatti ·
È un venerdì sera di settembre. Un partner commerciale riceve un’email dalla persona con cui lavora da sempre, nell’ufficio vendite di un cliente. Stesso nome, stessa firma, stesso indirizzo a cui scrive da anni. L’oggetto è semplice, Shared file for review., e il messaggio rimanda a un file “Statements” condiviso tramite SharePoint.
Nessuno ci avrebbe pensato due volte, perché niente del mittente era falso. Il messaggio era davvero partito dalla casella di posta dell’azienda.
Questo è un caso reale di uno dei clienti di TeamFence. Tutto ciò che poteva identificare il cliente è stato rimosso. Vale la pena raccontarlo perché ogni difesa classica della catena ha fatto il proprio lavoro e ha lasciato passare comunque l’attacco. Si è fermato in un solo punto: nel browser, nel momento del download.
L’attacco, passo dopo passo
La casella di posta. Un attaccante aveva preso il controllo della casella dell’ufficio vendite. Il registro di accesso dell’account mostra un accesso da Miami, negli Stati Uniti, probabilmente tramite VPN.
L’account era protetto da MFA. La spiegazione più probabile è un precedente attacco di phishing tramite reverse proxy (adversary-in-the-middle): una falsa pagina di login che inoltra in tempo reale il vero accesso Microsoft, compresa la richiesta MFA, e conserva la sessione che ne risulta. L’utente accede normalmente e completa l’MFA; l’attaccante si porta via una sessione valida. Anche questo primo passaggio era una falsa pagina di login aperta in un browser, il genere di pagina che Fency blocca prima che venga digitata la password: con Fency, anche l’utente sarebbe stato protetto lì.
Per restare inosservato, l’attaccante ha creato una regola della posta che spostava ogni messaggio in arrivo nella cartella “RSS Feeds” e lo segnava come letto. Risposte, mail di rimbalzo e domande preoccupate dei contatti non arrivavano mai alla persona titolare della casella.
L’email. Un venerdì sera di settembre 2026, la casella ha inviato un messaggio ai contatti commerciali dell’azienda. Nel campo “A” c’era la casella stessa; i veri destinatari erano in copia nascosta (BCC), un invio massivo con una lista nascosta. Il messaggio riportava la vera firma del dipendente. Il link “[SharePoint File]” puntava a hxxps://thebigwhitevilla[.]com/securedoc/statement, un dominio senza alcuna relazione con Microsoft o con l’azienda.
La pagina di atterraggio. Il link apriva un falso portale documentale che offriva un “2026 Financial Statement” con un unico pulsante “Download Document”. Il 15 ottobre 2026 la pagina era ancora online.
Il download. Il pulsante scaricava Financial_Statement_pack.zip da un bucket Amazon S3, poi rimosso. Dentro non c’era un documento ma un installer.
La catena dell'attacco: una casella compromessa, un'email in copia nascosta ai contatti dell'azienda, una falsa pagina SharePoint, poi il download di uno ZIP che contiene un installer MSI. Fency blocca la catena al download, quindi gli ultimi due passaggi, l'agente ScreenConnect e l'accesso remoto, non avvengono mai.
Perché le difese classiche hanno detto “OK”
Ogni livello ha esaminato il messaggio e non ha trovato nulla di sbagliato, perché, secondo le proprie regole, non c’era nulla di sbagliato.
- Il mittente era reale. L’email è partita dalla casella autentica dell’azienda, quindi la reputazione del mittente, SPF e DKIM risultavano tutti validi. Non c’era un indirizzo falsificato da intercettare.
- L’email in sé non conteneva nulla di dannoso. Il pericolo era un link verso una pagina web. Il gateway di posta del destinatario ha consegnato il messaggio, aggiungendo il prefisso “[External] :” e riscrivendo il link tramite la propria protezione degli URL. Quei contrassegni venivano dal lato del destinatario, non dall’attaccante.
- Il payload era un software legittimo. L’installer è un vero prodotto di accesso remoto e porta una firma che rimanda al suo produttore. È possibile che l’antivirus non lo segnali: ciò che è malevolo è l’istanza a cui si collega, non il programma.
- Il payload si trovava su un’infrastruttura fidata. L’archivio era servito da un bucket Amazon S3. Bloccare in blocco un fornitore di cloud storage interromperebbe il lavoro legittimo, quindi i filtri basati sulla reputazione hanno poco su cui appoggiarsi.
- La regola della posta ha guadagnato tempo. Con ogni risposta sepolta in una cartella che nessuno apre, il titolare dell’account non aveva motivo di sospettare nulla.
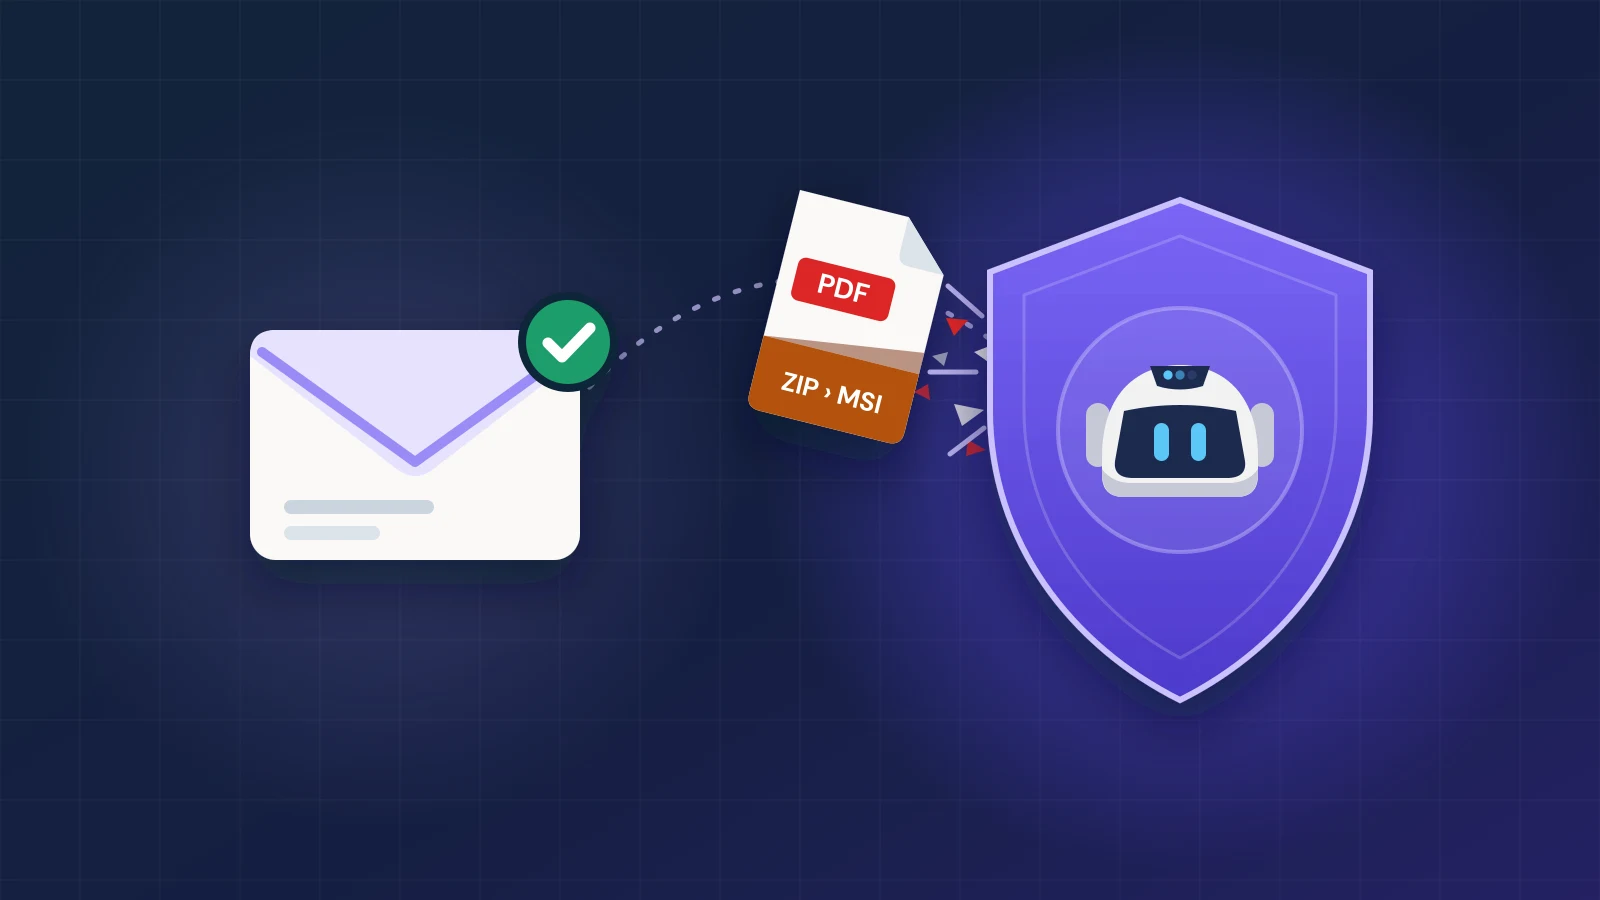
L'email raccoglie un OK da ogni difesa classica: il mittente è la vera casella dell'azienda, SPF e DKIM sono validi, il gateway di posta la consegna, e l'installer è un software firmato che l'antivirus potrebbe non segnalare. Poi il file presentato come PDF lascia l'email verso il computer, e Fency lo ferma: non un PDF ma un installer nascosto in uno ZIP; il download si ferma lì.
E poiché il messaggio è partito in BCC, un solo account compromesso ha raggiunto molti partner in una volta, ciascuno a un solo download dalla stessa trappola.
- Senza protezione: a un solo download dall'accesso remoto dell'attaccante
- Con Fency: il download viene bloccato nel browser
Un unico messaggio dalla casella compromessa, indirizzato a sé stessa con i veri destinatari in copia nascosta, raggiunge in una volta molti contatti commerciali dell'azienda. I destinatari senza protezione sono a un solo download dall'installazione dello strumento di accesso remoto dell'attaccante. I destinatari protetti da Fency hanno visto il download bloccato nel browser.
La pagina e il payload
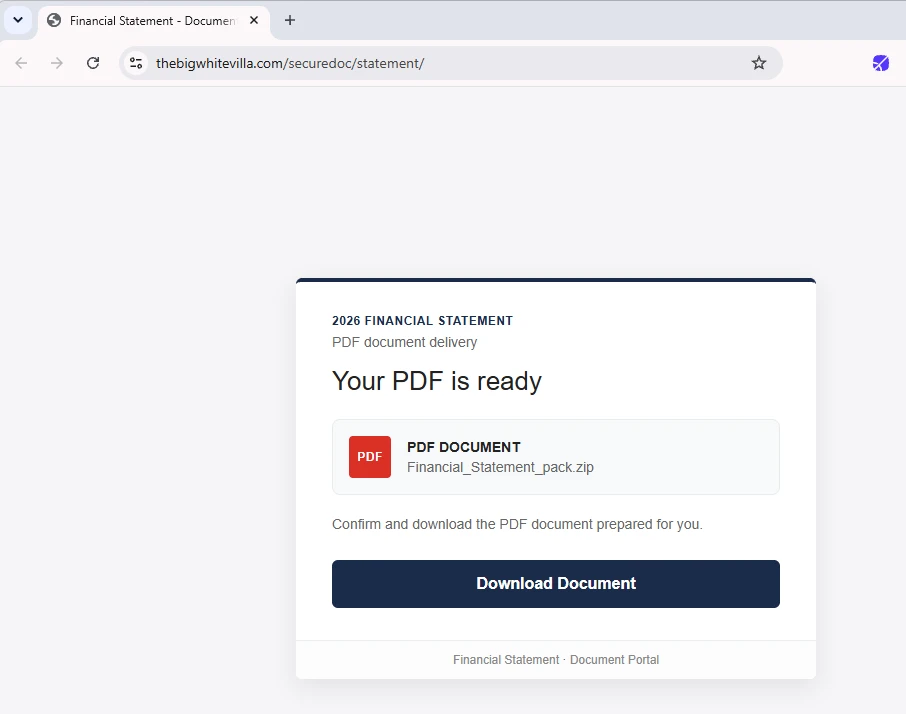
La pagina di atterraggio è semplice e quasi convincente. Osservata con attenzione, però, si tradisce.
 345
- Email: Il campo “A” è l'indirizzo del mittente stesso: i veri destinatari sono in copia nascosta (BCC), segno di un invio massivo.
- Email: Il link “[File SharePoint]” punta a hxxps://thebigwhitevilla[.]com/securedoc/statement, un dominio estraneo a Microsoft e all'azienda.
- Pagina: La barra degli indirizzi mostra lo stesso dominio estraneo, non SharePoint o Microsoft.
- Pagina: La pagina dice “PDF DOCUMENT”, ma il file è Financial_Statement_pack.zip: un archivio, non un PDF.
- Pagina: Nessun marchio riconoscibile: solo “Financial Statement · Document Portal”.
Il file è dove si nasconde la vera storia. Financial_Statement_pack.zip conteneva Financial_statement.ClientSetup.msi (16,9 MB): l’installer di ConnectWise ScreenConnect 26.6.6, uno strumento legittimo di accesso remoto, preconfigurato per connettersi a un’istanza controllata dall’attaccante (relay instance-nh0cio-relay.screenconnect[.]com:443).
Se un destinatario lo avesse eseguito, l’installer avrebbe:
- creato una sessione “Access”: un agente permanente a cui l’operatore può connettersi quando vuole, senza alcuna approvazione dell’utente;
- installato sé stesso come servizio di Windows con riavvio automatico, attivo anche in Modalità provvisoria con rete;
- sui sistemi a 64 bit, registrato un credential provider e un pacchetto di autenticazione LSA, usati per l’accesso remoto;
- portato con sé il suo gestore di file e la shell “Backstage”, per spostare file ed eseguire comandi in una sessione che l’utente non vede.
L’installer porta una firma che rimanda a ConnectWise, LLC (non verificata nell’analisi statica). L’MSI è stato creato l’8 settembre 2026, tre giorni prima dell’invio dell’email: la campagna era stata preparata in anticipo.
Dove si è fermato l’attacco
I destinatari protetti da Fency hanno fatto ciò che chiunque avrebbe fatto. Hanno aperto il link, sono arrivati alla pagina di atterraggio e hanno cliccato “Download Document”.
Fency ha riconosciuto il download per quello che era, un archivio ZIP che contiene un installer MSI travestito da PDF, e lo ha bloccato prima che il file arrivasse sul computer. Nessuno di loro ha potuto eseguire l’installer. L’attaccante non ha ottenuto alcun accesso remoto.
 Fency
Una ricostruzione in un browser stilizzato. La barra degli indirizzi mostra hxxps://thebigwhitevilla[.]com/securedoc/statement/. La pagina dice "Il tuo PDF è pronto" e offre Financial_Statement_pack.zip come "documento PDF". Il cursore clicca "Scarica documento" e il download parte; la sua icona passa da PDF a ZIP a MSI, rivelando un installer. L'icona di Fency nella barra degli strumenti si accende e il download si ferma. Fency arriva accanto al browser, lo indica e mostra la sua card: il file non è un PDF; era presentato come documento PDF ma in realtà è Financial_statement.ClientSetup.msi, un installer nascosto in uno ZIP, fermato prima che arrivasse al computer. Stato finale: nessun file scaricato, nessun accesso remoto; l'agente ScreenConnect e l'accesso remoto sono barrati.
Il momento conta. Prima del download, nulla ha toccato il computer: c’è solo una pagina in una scheda del browser. Dopo che l’installer viene eseguito, l’attaccante ha un accesso permanente e nascosto, e l’intero computer va considerato compromesso. Fermare l’attacco al download significa fermarlo nell’ultimo momento in cui costa zero.
Per le persone che hanno ricevuto l’email, l’attacco non ha avuto effetti. Ogni passaggio precedente aveva funzionato: la casella, la firma, la consegna, la pagina convincente. Nulla di tutto questo ha contato, perché l’unica azione che avrebbe consegnato il computer, salvare e aprire il file, non è avvenuta.
È questo il punto del caso. Il browser è il luogo in cui un attacco come questo diventa reale: dove un link si trasforma in una pagina e una pagina in un file. Fency lavora proprio lì, controllando pagine e download mentre si aprono, compresi i file nascosti dentro gli archivi, e spiegando alla persona cosa è successo invece di fallire in silenzio.
Indicatori di compromissione e MITRE ATT&CK
Per chi difende i sistemi e vuole controllare i propri log. I valori sono “defanged”: non visitateli.
| Tipo | Valore |
|---|---|
| Oggetto | Shared file for review. |
| Esca | Falsa condivisione SharePoint, file “Statements” |
| URL malevolo | hxxps://thebigwhitevilla[.]com/securedoc/statement |
| Dominio | thebigwhitevilla[.]com |
| URL del payload | hxxps://amzn-files-statements[.]s3[.]us-west-2[.]amazonaws[.]com/Financial_Statement_pack.zip |
| SHA-256 dello ZIP | 3ea8c89412868f5877f18cb60c5e01f993cf782937b04110a261abd752dabdb6 |
| SHA-256 dell’MSI | d8a2fe4f97353cfd1a6163fca9dfa8b7adeea85afcdd58266fe9e48204f3ae21 |
| MD5 dell’MSI | 3e27b0c5160439ab15ecf245cfe6f0da |
| Servizio | ScreenConnect Client (99334895ac7461a7) |
| Relay / C2 | instance-nh0cio-relay.screenconnect[.]com:443 |
| Occultamento | Regola della posta → cartella “RSS Feeds”, messaggi segnati come letti |
| Tecnica | ID | In questo caso |
|---|---|---|
| Steal Web Session Cookie | T1539 | Accesso iniziale probabile: phishing tramite reverse proxy che ha inoltrato l’MFA e conservato la sessione |
| Phishing: Spearphishing Link | T1566.002 | Link “[SharePoint File]” verso la falsa pagina |
| User Execution: Malicious File | T1204.002 | Il “PDF” è un MSI che l’utente deve eseguire |
| Remote Access Software | T1219 | ScreenConnect preconfigurato sull’istanza dell’attaccante |
| Hide Artifacts: Email Hiding Rules | T1564.008 | Regola della posta che nasconde le risposte in “RSS Feeds” |
Guardatelo nel vostro browser
Un attacco come questo non richiede una vulnerabilità. Richiede una persona, un’email credibile e un download. Prenota una demo e vi mostreremo Fency che blocca un download come questo nel vostro browser.